৪০ লাখেরও বেশি ব্রুটফোর্স হামলা ঠেকিয়েছে ক্যাস্পারস্কি
২০২৩ সালে বাংলাদেশের বিভিন্ন ব্যবসা প্রতিষ্ঠানে ৪০ লাখেরও বেশি ব্রুটফোর্স হামলা ঠেকিয়েছে গ্লোবাল সাইবার সিক্যুরিটি প্রতিষ্ঠান ক্যাস্পারস্কি। গত বছরের জানুয়ারি থেকে ডিসেম্বর মাসের মধ্যে ক্যাস্পারস্কি’র বিটুবি ইউনিট মোট ৪০ লাখ ১২ হাজার ২৪টি ব্রুটফোর্স জেনেরিক আরডিপি* শনাক্ত করে নিষ্ক্রিয় করেছে।
ব্রুটফোর্স হামলা মূলত পাসওয়ার্ড বা ‘এনক্রিপশন কি’ ভাঙার একটি কৌশল। ইউজারের কম্পিটারে নিয়ন্ত্রণ নিতে হামলাকারী সঠিক পাসওয়ার্ড না পাওয়া পর্যন্ত ভিন্ন ভিন্ন পাসওয়ার্ড ব্যবহার করে চেষ্টা চালায়। একটি সফল ব্রুটফোর্স হামলার মাধ্যমে হামলাকারী ইউজারের কম্পিউটার থেকে গুরুত্বপূর্ণ তথ্য হাতিয়ে নিতে পারে।
একটি নেটওয়ার্কে অন্য কম্পিউটার সংযোগ দিতে মাইক্রোসফটের প্রোটোকলে রিমোট ডেস্কটপ প্রোটোকল (আরডিপি) নামে একটি গ্রাফিক্যাল ইন্টারফেস আছে। রিমোট সার্ভার ও অন্যান্য কম্পিউটার নিয়ন্ত্রণ করতে সিস্টেম অ্যাডমিনিস্ট্রেটর এবং স্বল্প প্রযুক্তি-জ্ঞানসম্পন্ন সবাই আরডিপি ব্যবহার করছে। ব্রুটফোর্স জেনেরিক আরডিপি* হামলা সফল হলে হামলাকারী সহজেই টার্গেটেড কম্পিউটারের অ্যাক্সেস নিতে পারে।
ক্যাস্পারস্কি’র এশিয়া প্যাসিফিক অঞ্চলের ম্যানেজিং ডিরেক্টর আদ্রিয়ান হিয়া বলেন, “ব্রুটফোর্স হামলা ব্যক্তি বা প্রতিষ্ঠানের জন্য গুরুতর হুমকিস্বরূপ। থার্ড-পার্টি পরিষেবার মাধ্যমে ডেটা আদান-প্রদান, কর্মীদের ব্যক্তিগত কম্পিউটারে কাজ করা, অনিরাপদ ওয়াই-ফাই নেটওয়ার্ক ব্যবহার এবং আরডিপি’র মতো রিমোট-অ্যাক্সেস টুলসের ব্যবহার কর্পোরেট ইনফোসেক টিমের মাথা ব্যথার মূল কারণ বলে আমি মনে করি।”
আদ্রিয়ান হিয়া আরও বলেন, “কর্পোরেট লগ-ইন এবং পাসওয়ার্ডগুলো দ্রুত ভাঙতে হামলাকারীরা কৃত্রিম বুদ্ধিমত্তা মডিউল ও অ্যালগরিদম ব্যবহার করতে পারে। হামলাকারীরা নিজের অফিসের কম্পিটারের অ্যাক্সেস নিয়ে নিলে প্রতিষ্ঠানের সুনাম নষ্টের পাশাপাশি আর্থিক ক্ষতিও করতে পারে। এআইভিত্তিক ব্রুটফোর্স হামলা থেকে রক্ষা পেতে বাংলাদেশের ব্যবসাগুলোর উচিৎ এন্ডপয়েন্ট ও নেটওয়ার্ক সিক্যুরিটি সিস্টেম শক্তিশালী করা।”
ইউজারকে যদি আরডিপি’র ওপর নির্ভর করতে হয় তবে তাদেরকে এর সম্ভাব্য সব সুরক্ষা ব্যবস্থা, যেমন; শক্তিশালী পাসওয়ার্ড ব্যবহার, কর্পোরেট ভিপিএনের মাধ্যমে আরডিপি ব্যবহার, নেটওয়ার্ক লেভেল অথেন্টিকেশন (এনএলএ), টু-ফ্যাক্টর অথেন্টিকেশন চালু রাখা ইত্যাদি কাজে লাগানো উচিৎ। আর যদি কেউ আরডিপি ব্যবহার না করে তাহলে এটি নিষ্ক্রিয় করা এবং পোর্ট ৩৩৮৯ বন্ধ করা উচিৎ। একইসাথে, সাইবার সিক্যুরিটি সল্যুশনস ব্যবহারের ক্ষেত্রে সবসময় ক্যাস্পারস্কি এন্ডপয়েন্ট সিক্যুরিটি ফর বিজনেস-এর মত নির্ভরযোগ্য সল্যুশনস ব্যবহার করার পরামর্শ দিয়েছেন বিশেষজ্ঞরা।
প্রতিষ্ঠানগুলোকে সাইবার সিক্যুরিটি শক্তিশালী করার পরামর্শও দিয়েছেন তাঁরা। ক্যাস্পারস্কি’র একটি ইন্টিগ্রেটেড সফটওয়্যার সল্যুশন রয়েছে, যার মধ্যে ইভেন্ট মনিটরিং ও পরিচালনার জন্য ফাংশনগুলোর একটি সেট অন্তর্ভুক্ত রয়েছে, যার নাম- ক্যাস্পারস্কি ইউনিফাইড মনিটরিং অ্যান্ড অ্যানালাইসিস প্ল্যাটফর্ম (কুমা)।
সাইবার সিক্যুরিটির ঘটনা পর্যবেক্ষণ ও বিশ্লেষণের জন্য কুমা একটি লগ ম্যানেজমেন্ট সিস্টেম ও পূর্ণাঙ্গ এসআইইএম সিস্টেম হিসেবে ব্যবহার করা যেতে পারে।
Sunny / Sunny
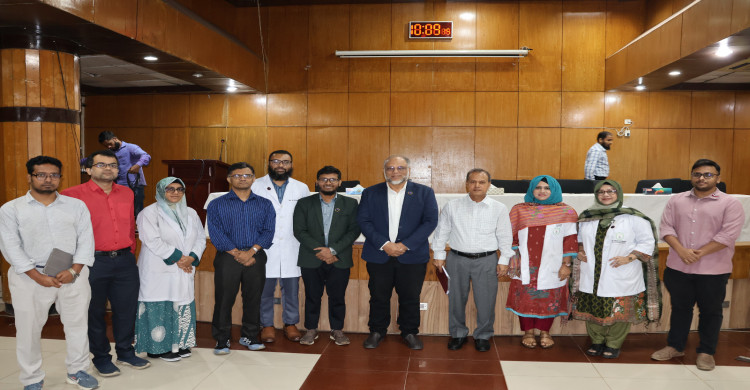
বিএমইউতে মাথা-গলার ক্যান্সারের আধুনিক চিকিৎসা নিয়ে কেন্দ্রীয় সেমিনার
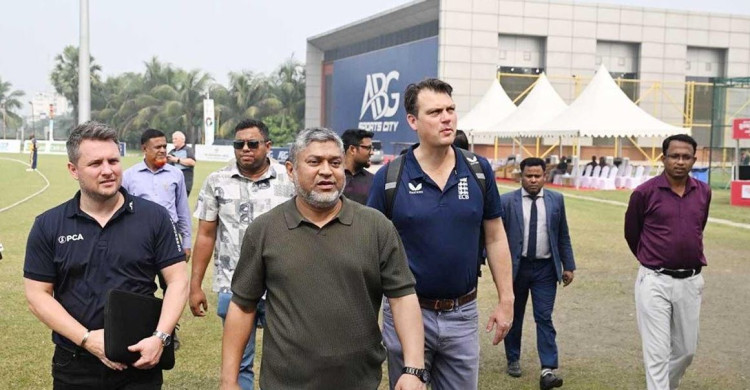
আনভীর ক্রিকেট স্টেডিয়ামের সুযোগ-সুবিধায় অভিভূত ইংল্যান্ডের প্রতিনিধিদল
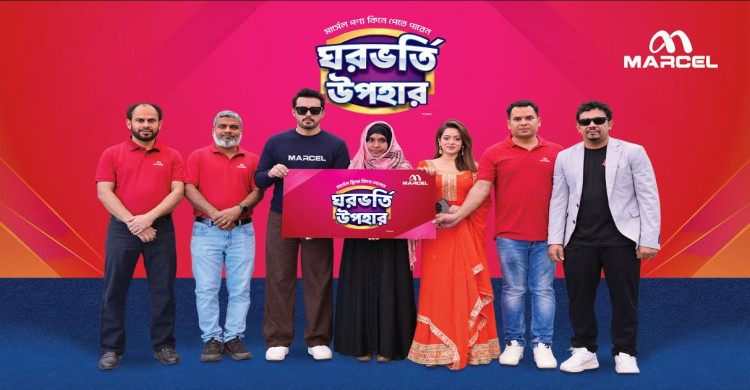
মার্সেল ফ্রিজ কিনে ‘ঘরভর্তি উপহার’ পেলেন মেহেরপুরের গৃহিণী লিপিয়ারা
পুলিশ সদস্যদের জন্য বিশেষ মোটরসাইকেল ঋণ চালু করল কমিউনিটি ব্যাংক
জলাবদ্ধতা নিরসনে কোনাপাড়া-কদমতলা খাল পুনঃখনন শুরু করল ডিএসসিসি
পাইলটেজ সেবা ডিজিটালাইজেশনে সফটওয়্যার চালু করছে বিআইডব্লিউটিএ
ঢাকা বিশ্ববিদ্যালয়ের সাথে গ্রামীণফোনের পার্টনারশিপ
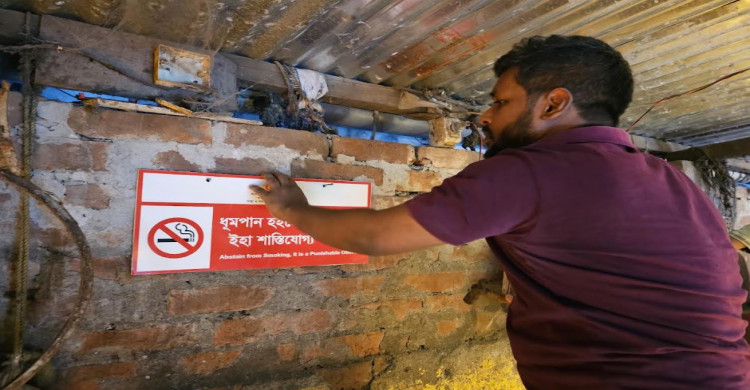
তামাক নিয়ন্ত্রণ আইন বাস্তবায়নে রাজধানীর মধ্য বাড্ডা কাঁচাবাজারে ‘নো-স্মোকিং’ সাইনেজ স্থাপন
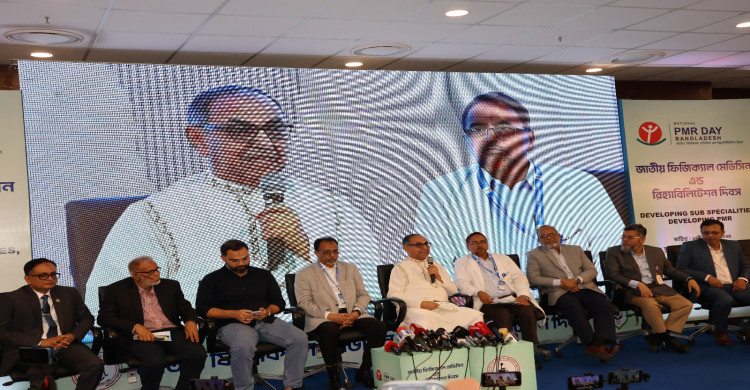
বিএমইউতে জাতীয় ফিজিক্যাল মেডিসিন অ্যান্ড রিহ্যাবিলিটেশন দিবস পালন
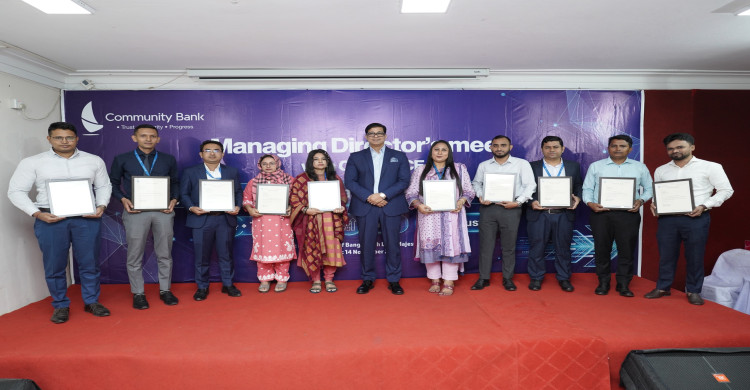
কমিউনিটি ব্যাংকের এমডির সঙ্গে সিএসই ও সিসিইদের মতবিনিময় সভা
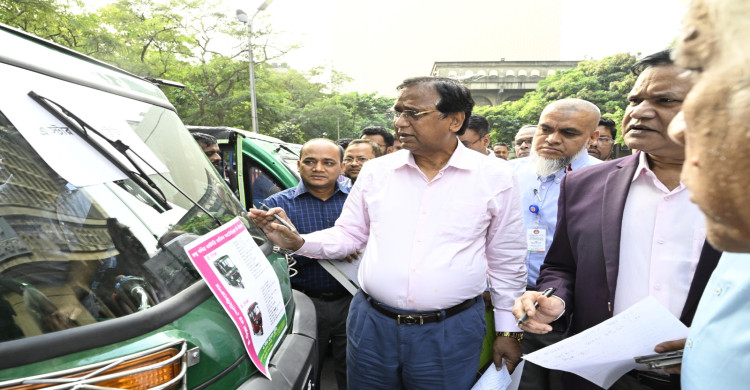
ডিএসসিসির চার অঞ্চলে চলবে চার রঙের ই-রিকশা, ফরম বিক্রি ২৭ হাজার
এসআরবির পৃথক অভিযানে ৩০০ কেজি গাঁজা ও আগ্নেয়াস্ত্র উদ্ধার, প্রতারক গ্রেপ্তার